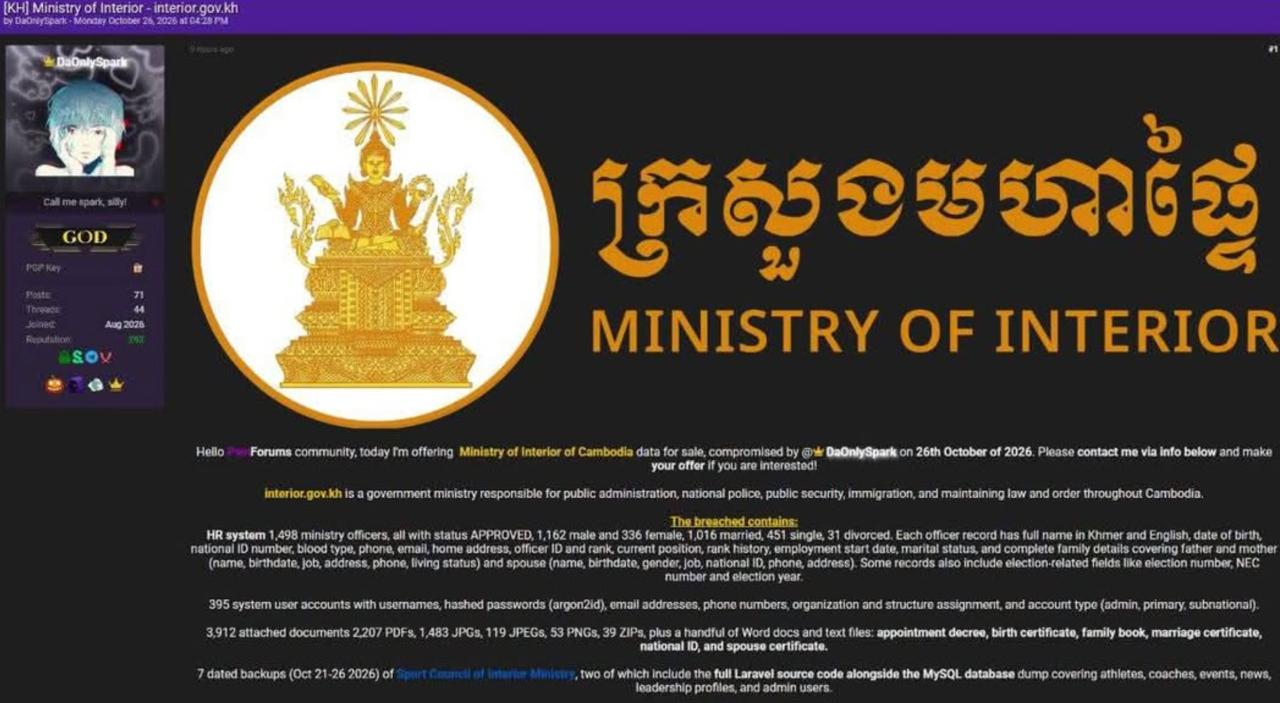
近日,网络安全领域传出消息,黑客“DaOnlySpark”据称利用远程代码执行(RCE)漏洞,入侵柬埔寨多家机构的内部系统,并泄露大量敏感文件和数据库。不过,截至目前,柬埔寨官方尚未公开证实相关事件。
根据网络流传的信息,柬埔寨数字科技学院(CADT)及数字科技研究所疑似泄露约 5.8GB 数据,涉及源代码、学员和员工档案,以及支付接口凭证和系统密钥等敏感信息。
此外,网传内政部数据涉及 1,498 名官员记录、395 个系统账号及 3,912 份身份和家庭相关文件;商业部则疑似有内部网络拓扑图外泄。
国家就业局(NEA)据称也受到影响,涉及超过 2.5 万份求职者简历、8,185 家公司信息,以及 111 条包含个人隐私的账户记录。
如果上述信息属实,相关泄露可能给个人隐私保护、机构网络安全及系统运行带来风险。目前,事件的真实性、具体影响范围及数据是否被滥用,仍有待官方进一步核实。公众应提高网络安全意识,避免传播或下载来源不明的所谓泄露数据。