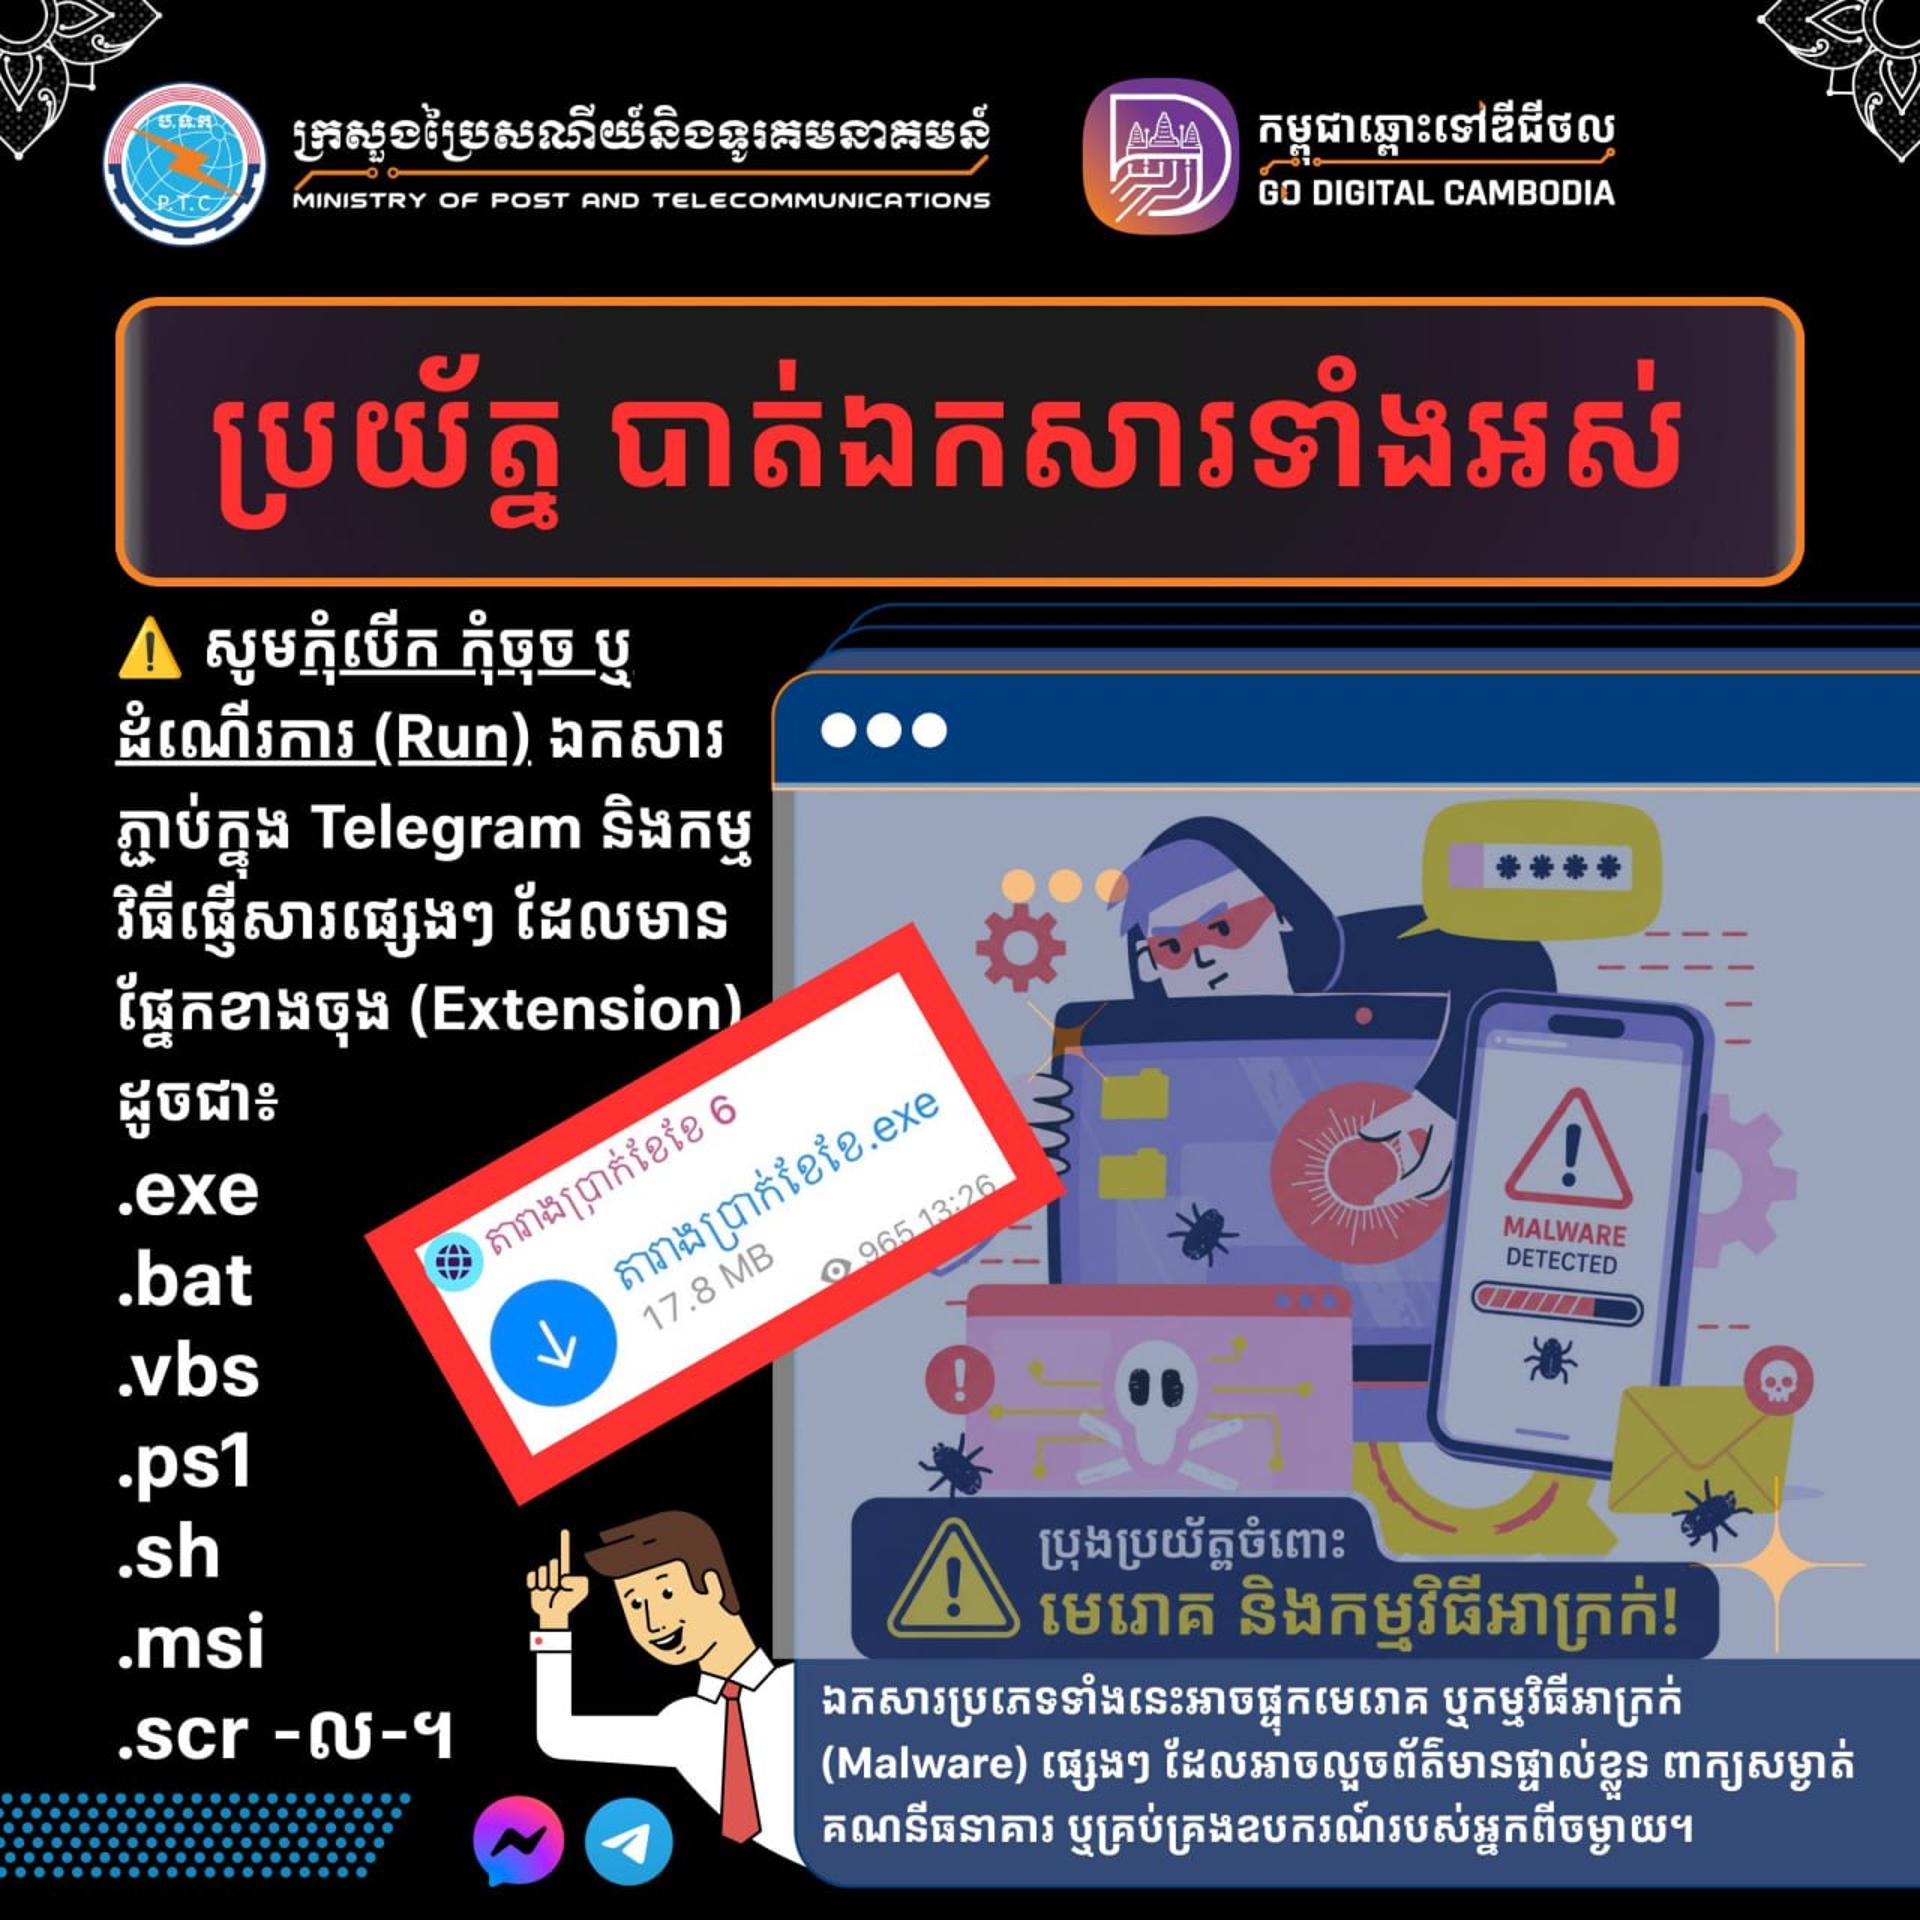
ភ្នំពេញ៖ ក្រសួងប្រៃសណីយ៍ និងទូរគមនាគមន៍ (MPTC) បានចេញសេចក្តីជូនដំណឹងអំពាវនាវឱ្យសាធារណជន បង្កើនការប្រុងប្រយ័ត្នចំពោះឯកសារភ្ជាប់ (Attachment) ដែលទទួលបានតាមរយៈកម្មវិធី Telegram និងកម្មវិធីផ្ញើសារផ្សេងៗ ខណៈដែលក្រុមឧក្រិដ្ឋជនព័ត៌មានវិទ្យា (Cybercriminals) កំពុងប្រើប្រាស់ឯកសារដែលមានផ្នែកខាងចុង (Extension) មួយចំនួន ដើម្បីលួចទិន្នន័យ ឬដំឡើងកម្មវិធីមេរោគ (Malware) លើឧបករណ៍ឌីជីថលរបស់អ្នកប្រើប្រាស់។
ក្រសួងបានណែនាំឱ្យប្រជាពលរដ្ឋ កុំបើក កុំចុច ឬដំណើរការ (Run) ឯកសារដែលមានផ្នែកខាងចុង (Extension) ដូចខាងក្រោម៖
- .exe
- .bat
- .vbs
- .ps1
- .sh
- .msi
- .scr
ក្រសួងបានបញ្ជាក់ថា ឯកសារប្រភេទទាំងនេះ អាចផ្ទុកកម្មវិធីមេរោគ ឬកម្មវិធីអាក្រក់ (Malware) ដែលអាចលួចព័ត៌មានផ្ទាល់ខ្លួន ពាក្យសម្ងាត់ គណនីធនាគារ ឬអនុញ្ញាតឱ្យជនមិនស្គាល់មុខគ្រប់គ្រងឧបករណ៍របស់អ្នកពីចម្ងាយ។
ដើម្បីការពារសុវត្ថិភាពឌីជីថល ក្រសួងបានផ្តល់អនុសាសន៍ដល់អ្នកប្រើប្រាស់ឱ្យអនុវត្តវិធានការដូចខាងក្រោម៖
- បើកតែឯកសារដែលផ្ញើមកពីប្រភពដែលអាចទុកចិត្តបាន។
- ពិនិត្យផ្នែកខាងចុង (Extension) របស់ឯកសារឱ្យបានច្បាស់ មុនពេលបើក។
- កុំចុចប៊ូតុង Run ឬ Install ប្រសិនបើមិនប្រាកដពីប្រភពឯកសារ។
- ដំឡើង និងធ្វើបច្ចុប្បន្នភាព (Update) កម្មវិធីការពារមេរោគ (Antivirus) ឱ្យបានជាប្រចាំ។
ក្រសួងបានគូសបញ្ជាក់ថា ការប្រុងប្រយ័ត្នរបស់អ្នកប្រើប្រាស់ គឺជាវិធានការសំខាន់ក្នុងការការពារសុវត្ថិភាពទិន្នន័យផ្ទាល់ខ្លួន ក៏ដូចជាប្រព័ន្ធព័ត៌មានរបស់ស្ថាប័ន និងអង្គភាពពីការវាយប្រហារតាមប្រព័ន្ធអ៊ីនធឺណិត។
ប្រភព៖ ក្រសួងប្រៃសណីយ៍ និងទូរគមនាគមន៍ (MPTC)
ដោយ៖ ប៉ៃ សុឃីម