ការវាយប្រហារលើទីផ្សាររូបិយប័ណ្ណឌីជីថល ឬ Cryptocurrency លែងត្រឹមតែជាឧក្រិដ្ឋកម្មហិរញ្ញវត្ថុធម្មតាទៀតហើយ ប៉ុន្តែបានវិវត្តទៅជា «អាវុធយុទ្ធសាស្ត្រសាយប័រ» ដ៏មានឥទ្ធិពលមួយ។ តាមរយៈការវិភាគលើទិន្នន័យចុងក្រោយជុំវិញសកម្មភាពរបស់ក្រុមហែកឃ័រកូរ៉េខាងជើងដែលមានឈ្មោះ TraderTraitor អ្នកវិភាគអាចមើលឃើញយ៉ាងច្បាស់អំពីខ្សែចង្វាក់ប្រតិបត្តិការដ៏ស្មុគស្មាញ ចាប់តាំងពីល្បិចកលវាយប្រហារ រហូតដល់ការប្រែក្លាយថវិកាទាំងនោះទៅជាគ្រាប់មីស៊ីល អាវុធនុយក្លេអ៊ែរ និងឥទ្ធិពលភូមិសាស្ត្រនយោបាយ។
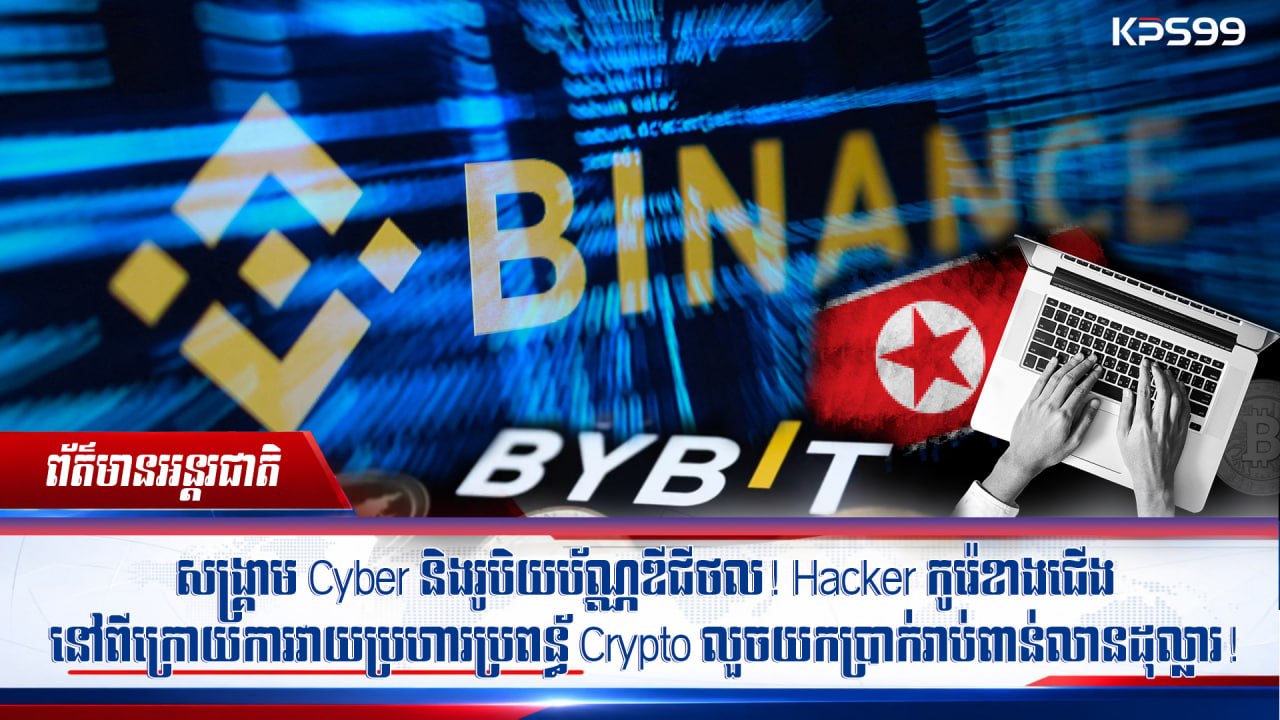
យោងតាមការចុះផ្សាយពីសារព័ត៌មាន Straitstimes បានឲ្យដឹងថា ទិន្នន័យពីក្រុមហ៊ុនស៊ើបអង្កេត Blockchain ដូចជា TRM Labs និង Chainalysis បានបង្ហាញថា ប្រតិបត្តិការចោរកម្មសាយប័ររបស់កូរ៉េខាងជើង បានឈានដល់កម្រិតកំណត់ត្រាប្រវត្តិសាស្ត្រ ដែលមានទំហំសរុបប្រមាណដល់ទៅ ១៣.៥ ពាន់លានដុល្លារ ក្នុងនោះកាលពីខែកុម្ភៈ ឆ្នាំ ២០២៥ ក្រុម Hacker កូរ៉េខាងជើង បានវាយប្រហារក្រុមហ៊ុន ByBit លួចយកប្រាក់ប្រមាណ ១.៥ ពាន់លានដុល្លារ ខែសីហា ឆ្នាំ ២០២៥ វាយប្រហារក្រុមហ៊ុន Bitget លួចយកប្រាក់ ៣៨៧ លានដុល្លារ និងខែតុលា ឆ្នាំ ២០២៦ ចុងក្រោយនេះ វាយប្រហារក្រុមហ៊ុន Binance លួចយកប្រាក់ ៦.៣ ពាន់លានដុល្លារ។
ក្រុម TraderTraitor របស់កូរ៉េខាងជើងដែលវិវឌ្ឈន៍ចេញពីក្រុម APT38 មិនមែនគ្រាន់តែជាក្រុមហែកឃ័រធម្មតានោះទេ ប៉ុន្តែជា «អ្នកជំនាញកំពូល» ផ្នែកប្រពន្ធ័ហិរញ្ញវត្ថុ Crypto ខណៈដែលការវាយប្រហាររបស់ពួកគេចែកចេញជា ៣ ដំណាក់កាលសំខាន់ៗ ក្នុងនោះ
ដំណាក់កាលទី ១ គឺពួកគេកំណត់គោលដៅលើអ្នកអភិវឌ្ឍន៍កម្មវិធី និងបុគ្គលិក IT ដោយបង្កើតការផ្តល់ការងារក្លែងក្លាយ ហើយអំឡុងពេលសម្ភាសន៍ការងារតាមអនឡាញ បេក្ខជនត្រូវបានបោកបញ្ឆោតឱ្យទាញយកកម្មវិធីដែលបង្កប់មេរោគ។
ដំណាក់កាលទី ២ គឺការជ្រៀតជ្រែកដោយស្ងៀមស្ងាត់ ដោយភ្នាក់ងារ FBI បានបញ្ជាក់ថា ពលរដ្ឋកូរ៉េខាងជើងបានលួចបន្លំអត្តសញ្ញាណចូលធ្វើការដោយសម្ងាត់នៅក្នុងក្រុមហ៊ុនបច្ចេកវិទ្យា និងហិរញ្ញវត្ថុនៅអាមេរិក និងប្រទេសផ្សេងទៀត ដើម្បីប្រមូលទិន្នន័យសម្ងាត់។ និងចុងក្រោយដំណាក់កាលទី ៣ គឺការលាងលុយតាមបណ្តាញងងឹត បន្ទាប់ពីលួចបានប្រាក់ Crypto រួច ក្រុមនេះបានផ្ទេរទិន្នន័យ និងសាច់ប្រាក់ឌីជីថលទៅឱ្យក្រុមឧក្រិដ្ឋជនរៀបចំលាងលុយនៅក្នុងប្រទេសចិន ដើម្បីបិទបាំងដាន។
ចុះហេតុអ្វីបានជាក្រុម Hacker កូរ៉េខាងជើងជ្រើសរើសវាយប្រហារលើប្រពន្ធ័ Crypto?
 ចម្លើយនោះ គឺថាការងាកទៅរកឧក្រិដ្ឋកម្មសាយប័រ គឺដើម្បីគេចចេញពីទណ្ឌកម្មអន្តរជាតិ ខណៈដែលប្រព័ន្ធហិរញ្ញវត្ថុប្រពៃណី ដូចជា SWIFT ត្រូវបានបិទខ្ទប់យ៉ាងតឹងរ៉ឹងចំពោះកូរ៉េខាងជើង ដូចនេះ រូបិយប័ណ្ណឌីជីថល គឺជាច្រកចេញតែមួយគត់ដែលអនុញ្ញាតឱ្យពួកគេផ្ទេរប្រាក់ឆ្លងដែនដោយគ្មានការត្រួតពិនិត្យពីធនាគារកណ្តាល។ ហើយការប្រើយុទ្ធនាការសាយប័រនេះ គឺចំណាយដើមទុនតិចបំផុត បើធៀបនឹងប្រាក់ចំណូលរាប់ពាន់លានដុល្លារដែលទទួលបានមកវិញ។
ប្រាក់ដែលលួចបានពីទីផ្សារ Crypto មិនមែនប្រើប្រាស់ចាយវាយទៅក្នុងប្រព័ន្ធសេដ្ឋកិច្ចទេ ប៉ុន្តែត្រូវបានបំប្លែងទៅជា សមត្ថភាពយោធា ដោយមន្ត្រីក្រសួងការបរទេសអាមេរិកបានបញ្ជាក់ថា ថវិកាដែលលួចបានទាំងនេះ ជាប្រភពថវិកាដ៏សំខាន់សម្រាប់អភិវឌ្ឍអាវុធប្រល័យលោក និងគ្រាប់មីស៊ីលបាលីស្ទិក។
ការវាយប្រហាររបស់ក្រុម TraderTraitor បានបង្ហាញឱ្យឃើញថា ការការពារប្រព័ន្ធ Blockchain និងទីផ្សារ Crypto មិនមែនត្រឹមតែជាការការពារទ្រព្យសម្បត្តិរបស់អ្នកវិនិយោគប៉ុណ្ណោះទេ ប៉ុន្តែជាផ្នែកមួយយ៉ាងសំខាន់ក្នុងការកាត់ផ្តាច់ប្រភពថវិកាអាវុធប្រល័យលោក និងកាត់បន្ថយជម្លោះយោធានៅលើពិភពលោក៕ អត្ថបទ៖ រិទ្ធី